Diferença entre scan de vulnerabilidades e pentest: quando usar cada um
Scan de vulnerabilidades ou pentest? A resposta depende do momento da empresa. Este guia compara as duas abordagens em sete dimensões, traz uma matriz de decisão por cenário e a sequência recomendada para combinar os dois. Para CISOs, gestores de TI e compliance.
Scan de Vulnerabilidades: conheça a ferramenta que impede ciberataques
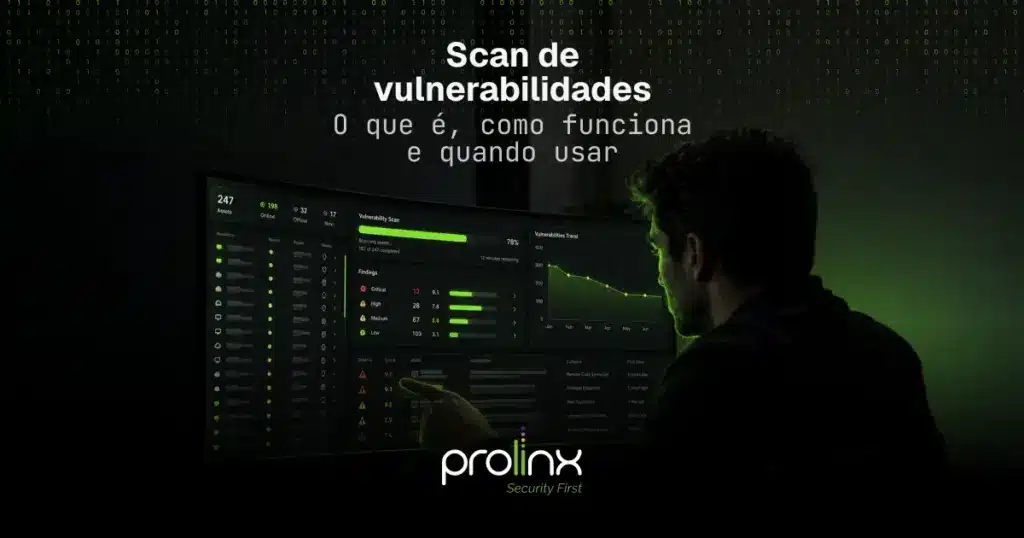
O volume de falhas publicadas cresce a cada ano e a exploração de vulnerabilidades virou o principal vetor de invasão. Este guia explica o que é scan de vulnerabilidades, como a varredura funciona, os tipos de scanner, a frequência ideal e como combinar com pentest. Para CISOs, gestores de TI e compliance.
Segurança da IoMT: por que a visibilidade de dispositivos médicos virou prioridade
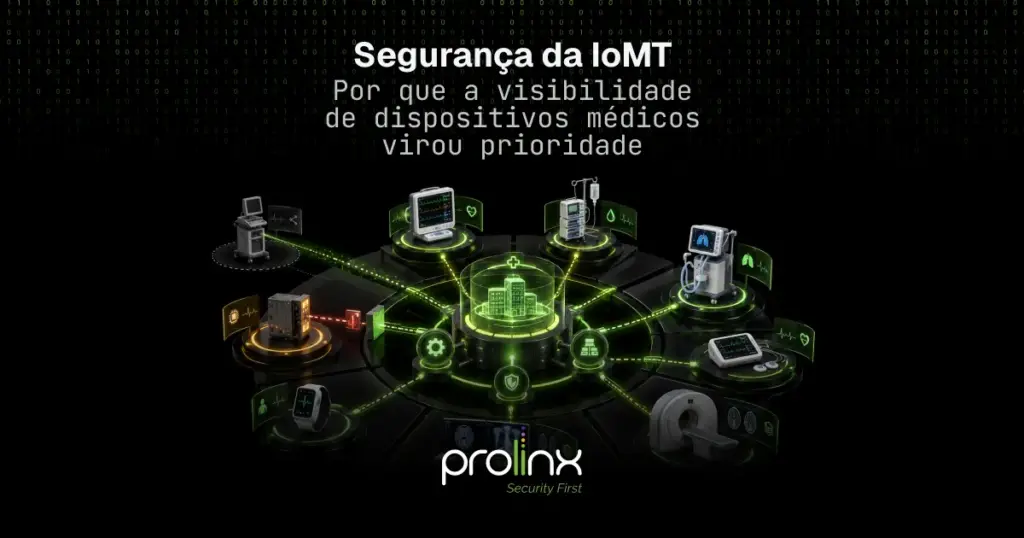
Boa parte do parque médico conectado de um hospital não aparece no inventário da área de segurança. Este artigo reúne os dados de 2026 sobre a IoMT, o gargalo de processo entre engenharia clínica e TI e o contexto regulatório brasileiro dos dispositivos médicos conectados.
Gestão contínua de vulnerabilidades: o ciclo entre um pentest e o próximo
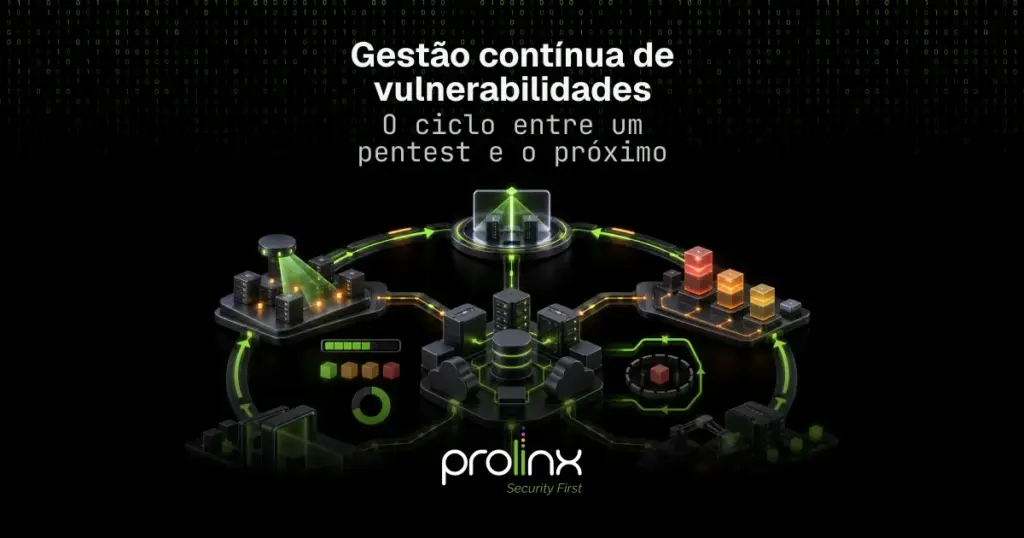
O relatório do pentest descreve o ambiente em uma data; a correção das falhas precisa funcionar o ano inteiro. Este artigo mostra como montar a gestão contínua de vulnerabilidades: o que corrigir primeiro, os três números que medem o programa, o ritmo do trabalho e o que muda no setor financeiro e na saúde.
Resiliência cibernética na saúde: manter o cuidado quando o sistema falha

Instituições de saúde operam sob ataques constantes e o critério de avaliação da resposta é a continuidade do cuidado. Este artigo explica os quatro componentes da resiliência cibernética na saúde e como medir a maturidade, para gestores de TI, CISOs e DPOs de hospitais, clínicas e operadoras.