Segurança da IoMT: por que a visibilidade de dispositivos médicos virou prioridade
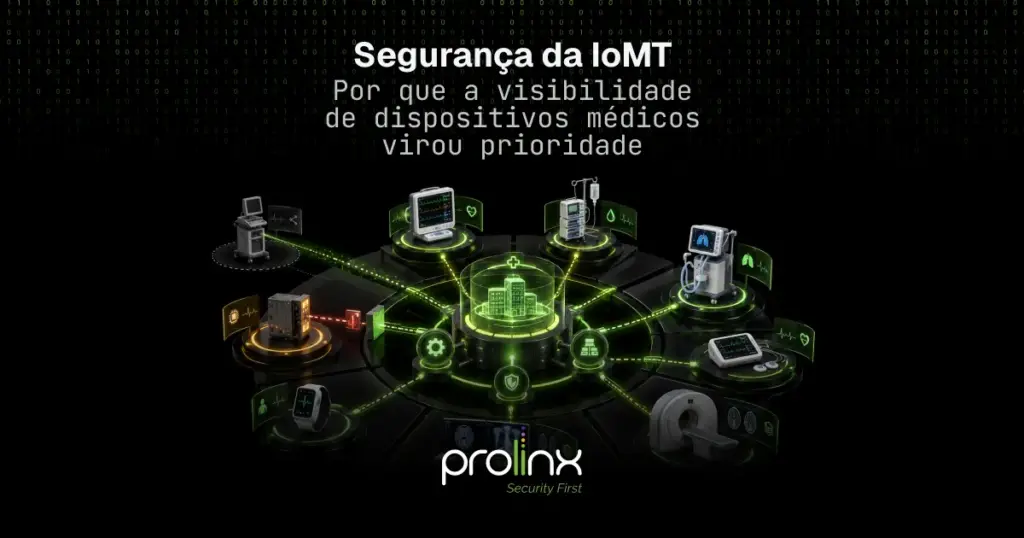
Boa parte do parque médico conectado de um hospital não aparece no inventário da área de segurança. Este artigo reúne os dados de 2026 sobre a IoMT, o gargalo de processo entre engenharia clínica e TI e o contexto regulatório brasileiro dos dispositivos médicos conectados.
Gestão contínua de vulnerabilidades: o ciclo entre um pentest e o próximo
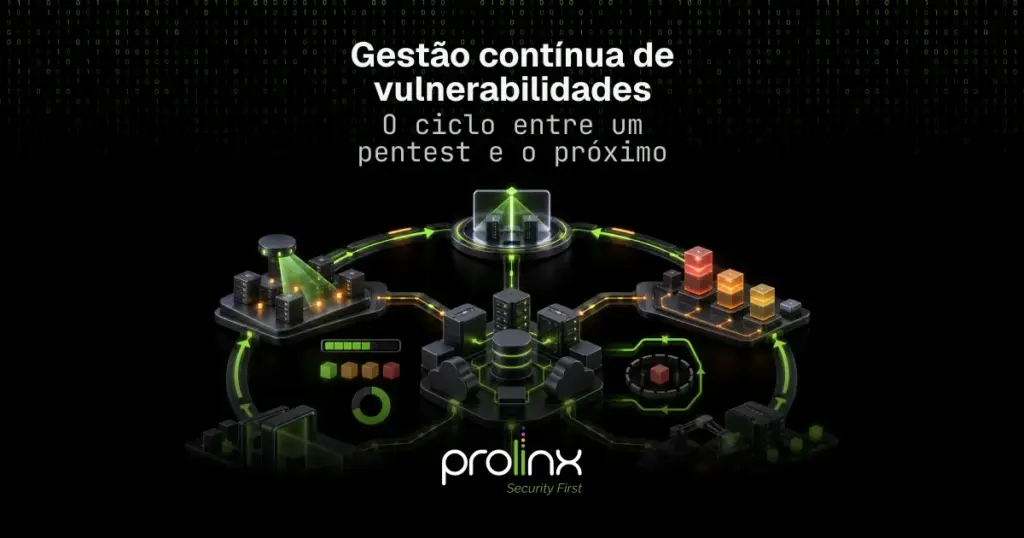
O relatório do pentest descreve o ambiente em uma data; a correção das falhas precisa funcionar o ano inteiro. Este artigo mostra como montar a gestão contínua de vulnerabilidades: o que corrigir primeiro, os três números que medem o programa, o ritmo do trabalho e o que muda no setor financeiro e na saúde.
Provimento 213/2026: quais as novas obrigações dos cartórios com cibersegurança

O Provimento CNJ 213/2026, alterado pelo Provimento 243/2026, redefine os padrões de tecnologia e segurança dos cartórios. O artigo explica o enquadramento por receita bruta semestral, as classes e subclasses, os prazos contados de 22/08/2026 e as cinco etapas de implementação.
Avaliação de riscos cibernéticos na saúde: como funciona

Sistemas indisponíveis e dados expostos afetam diretamente o atendimento ao paciente. Este artigo explica como a avaliação de riscos cibernéticos funciona em hospitais, clínicas e laboratórios, quais frentes cobre e como sustenta a adequação à Resolução CFM 2.454/2026.
O que é Shadow AI e como governar o uso de IA não autorizado

Shadow AI é o uso de ferramentas de IA sem aprovação da TI. Este artigo-pilar explica o conceito, mostra como detectar, mapeia os riscos por setor regulado e traz uma escada de maturidade para governar o uso de IA.
